هکرها اطلاعات ۳۶۱۵ مشترک ترامپ موبایل را فاش کردند؛ آیا این پایان ماجراست؟
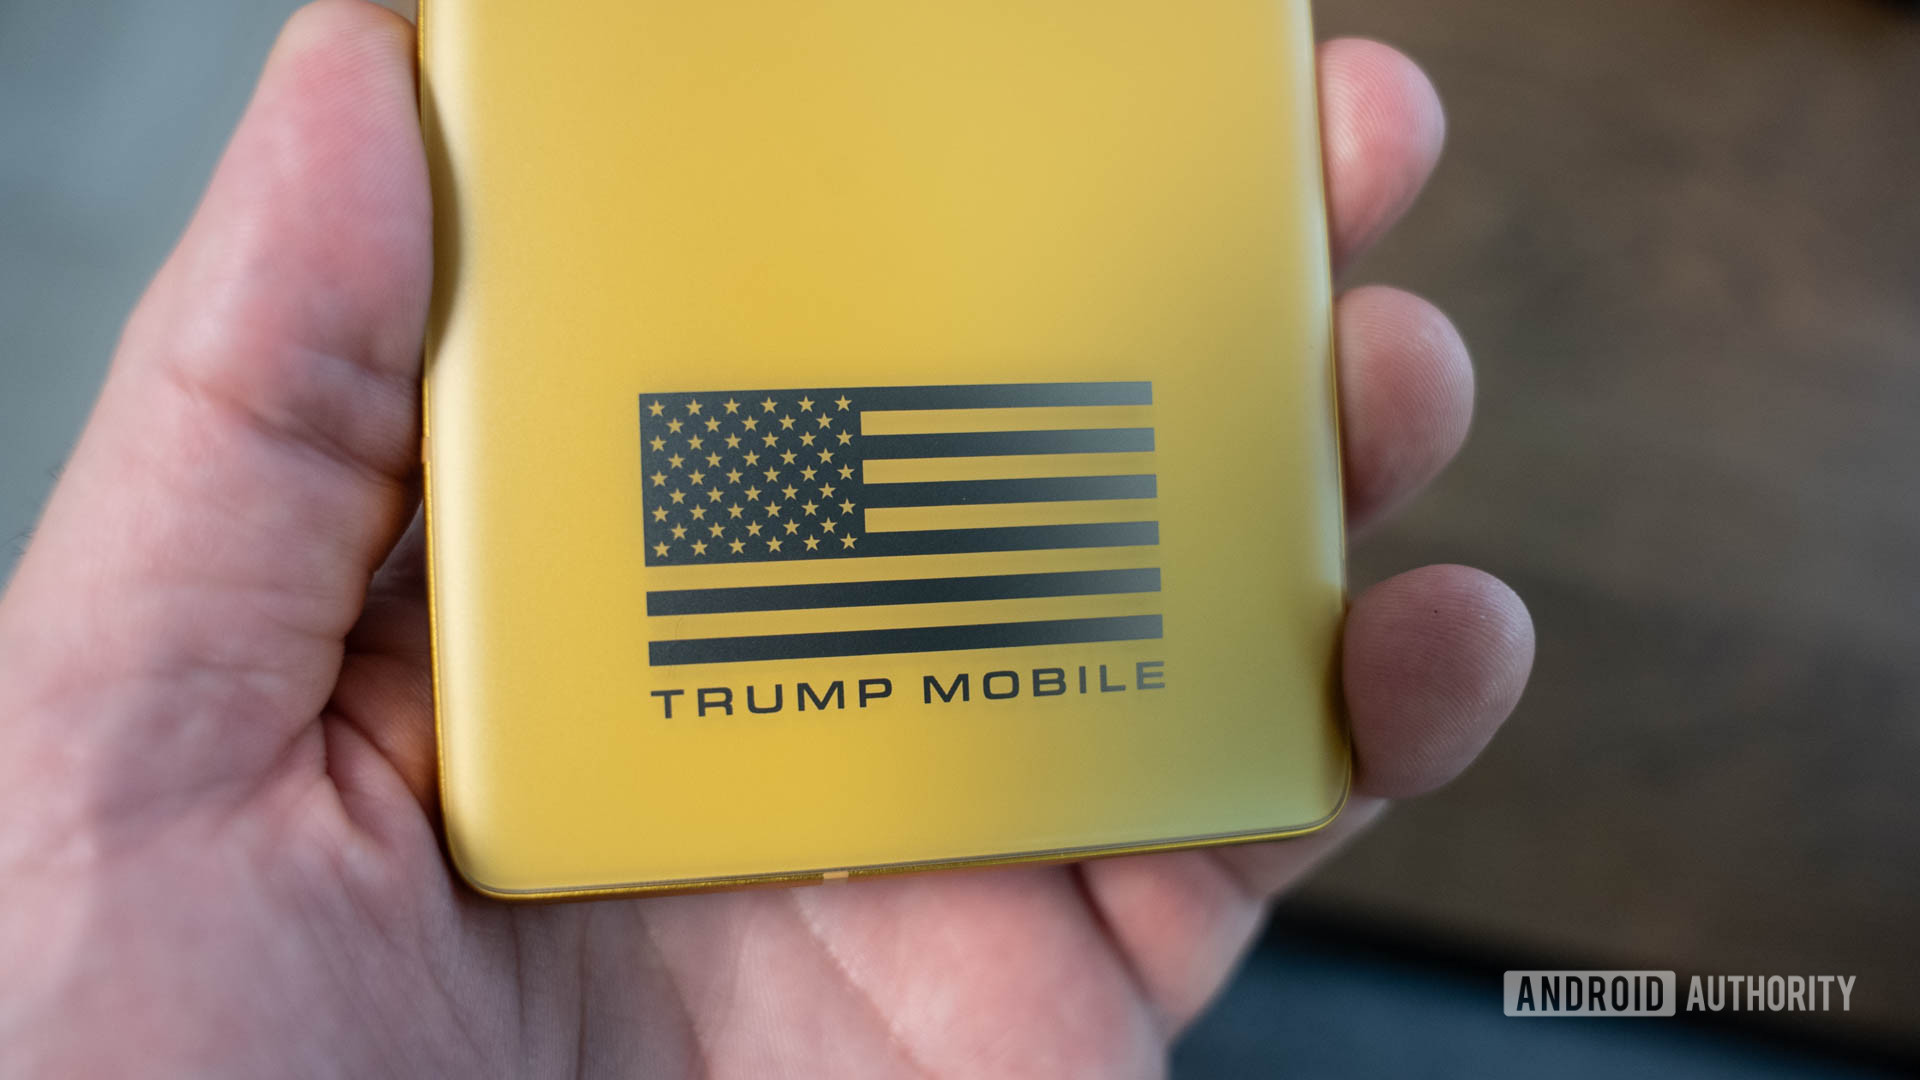
گروه هکری “BYOD” اطلاعات ۳,۶۱۵ مشترک Trump Mobile را در وب تاریک منتشر کرد. به نظر میرسد هکرها از طریق یک تروجان دسترسی از راه دور (RAT) به دستگاه یکی از کارکنان MVNO شریک، Liberty Mobile، وارد شدهاند. فایلهای فاش شده شامل جزئیات حساس شخصی مشترکان فعال و دادههای مربوط به سبد خریدهای رها شده است. با این حال، این اطلاعات شامل دادههای مربوط به سفارشات تلفن T1 Trump Mobile نمیشود.
Trump Mobile در سال جاری با انتقادات شدیدی به دلیل افزایش قیمتهای بالا بر روی گوشی T1 خود، مشخصات سختافزاری مشکوک و تأخیر در ارسال مواجه بوده است. حال، این برند جنجالی گوشیهای هوشمند با بحران دیگری روبرو شده است، زیرا یک گروه هکری اطلاعات شخصی مربوط به هزاران مشتری خود را در وب تاریک منتشر کرده است. به گفته هکرها، دادههای فاش شده تقریباً کل پایگاه مشترکان فعال این برند را در معرض خطر قرار داده است.

به گزارش خبرنگار پایگاه خبری، گروه هکری “BYOD” مسئولیت استخراج و انتشار فایلهای مشتریان شامل جزئیات ۳,۶۱۵ حساب را بر عهده گرفته است. دادههای فاش شده شامل نامهای مشتریان، آدرسهای ایمیل، شمارههای تلفن، آدرسهای منزل، تاریخچه سفارشها و سوابق لغو برنامهها میباشد. بهویژه، این نشت همچنین شامل جزئیات شخصی اریک برنت، معاون رئیس و مدیر اطلاعات سازمان Trump است که برند خود را به این سرویس مجوز داده است.
تحقیقات مستقل توسط رسانهها تأیید کرده است که چندین فرد ذکر شده در این نشت واقعاً با Trump Mobile تعامل داشته یا برای آن ثبتنام کردهاند. هکرها اعلام کردند که با نفوذ به یک کارمند با استفاده از تروجان دسترسی از راه دور (RAT) در Liberty Mobile، که زیرساخت MVNO مستقر در فلوریدا است و شبکه Trump Mobile را تأمین میکند، وارد شدهاند. BYOD در توضیح تعداد نسبتاً کم مشترکان فاش شده گفت: “ما فقط ۳,۶۱۵ مشتری را دزدیدیم زیرا این تمام افرادی هستند که از MVNO آنها استفاده میکنند.” توجه داشته باشید که این افراد از این اپراتور استفاده میکنند و با سفارشات تلفن T1 Trump Mobile متفاوت هستند. نگرانکننده این است که این مجموعه داده همچنین شامل سوابق خریداران احتمالی است که در میانه ثبتنام، سفارشات خود را رها کردهاند و نشان میدهد که Trump Mobile اطلاعات تماس کاربران را حتی زمانی که معاملات هرگز تکمیل نشدهاند، حفظ کرده است.
زمانی که هکرها بهطور ادعایی Trump Mobile را از نفوذ مطلع کردند، این شرکت بهطور گزارش شده اعلام کرد که تیم داخلی خاصی برای رسیدگی به این حادثه در دسترس ندارد و گفت: “هر کسی که به آنها حمله کند، تروریست است.” این شرکت هنوز پاسخی رسمی به این موضوع نداده است.
اگر شما هرگز با Trump Mobile تعامل داشتهاید یا اطلاعات تماس خود را در پورتال آن ارسال کردهاید، باید اطلاعات خود را به عنوان اطلاعاتی که ممکن است در معرض خطر قرار گرفته باشد، در نظر بگیرید و در برابر تلاشهای فیشینگ که به وضعیت سفارش شما اشاره میکند، هوشیار باشید.